BlueCMS(ブルーシーエムエス)
頼んでいただいたサイトは、公開したあとも、私たちの手元で守ります。
Blue&Co.にサイトをお任せいただくと、公開後の更新と問い合わせは、BlueCMSで管理します。BlueCMSは、私たちが自分たちで作り、自分たちで守っている管理画面です。お知らせを書く。届いた問い合わせを確かめる。どちらもここでできて、利用料はかかりません。
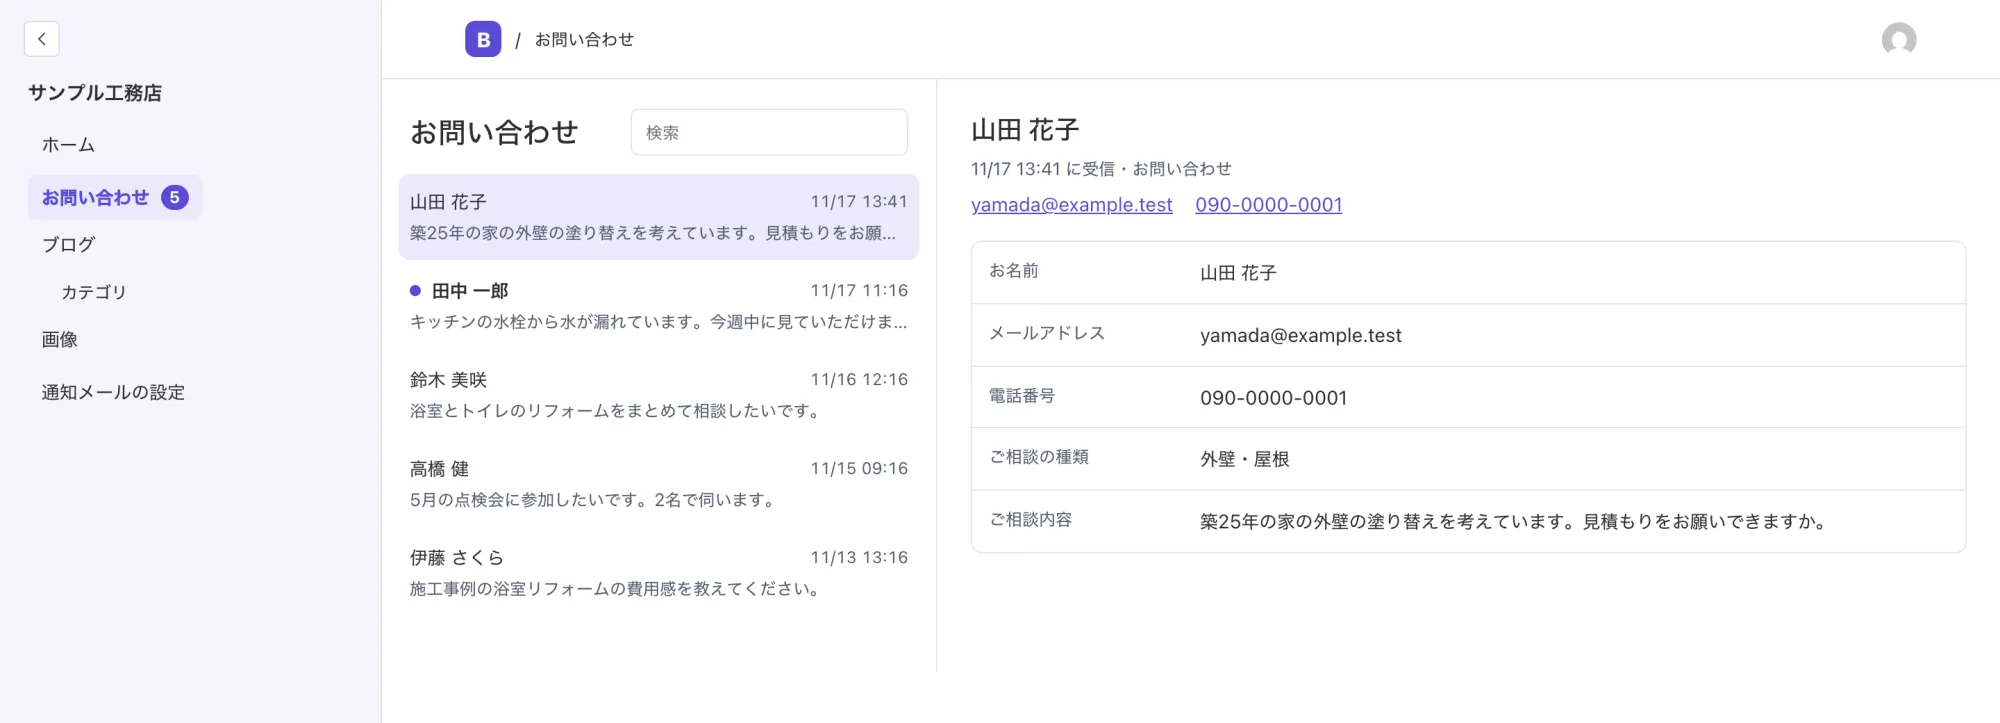
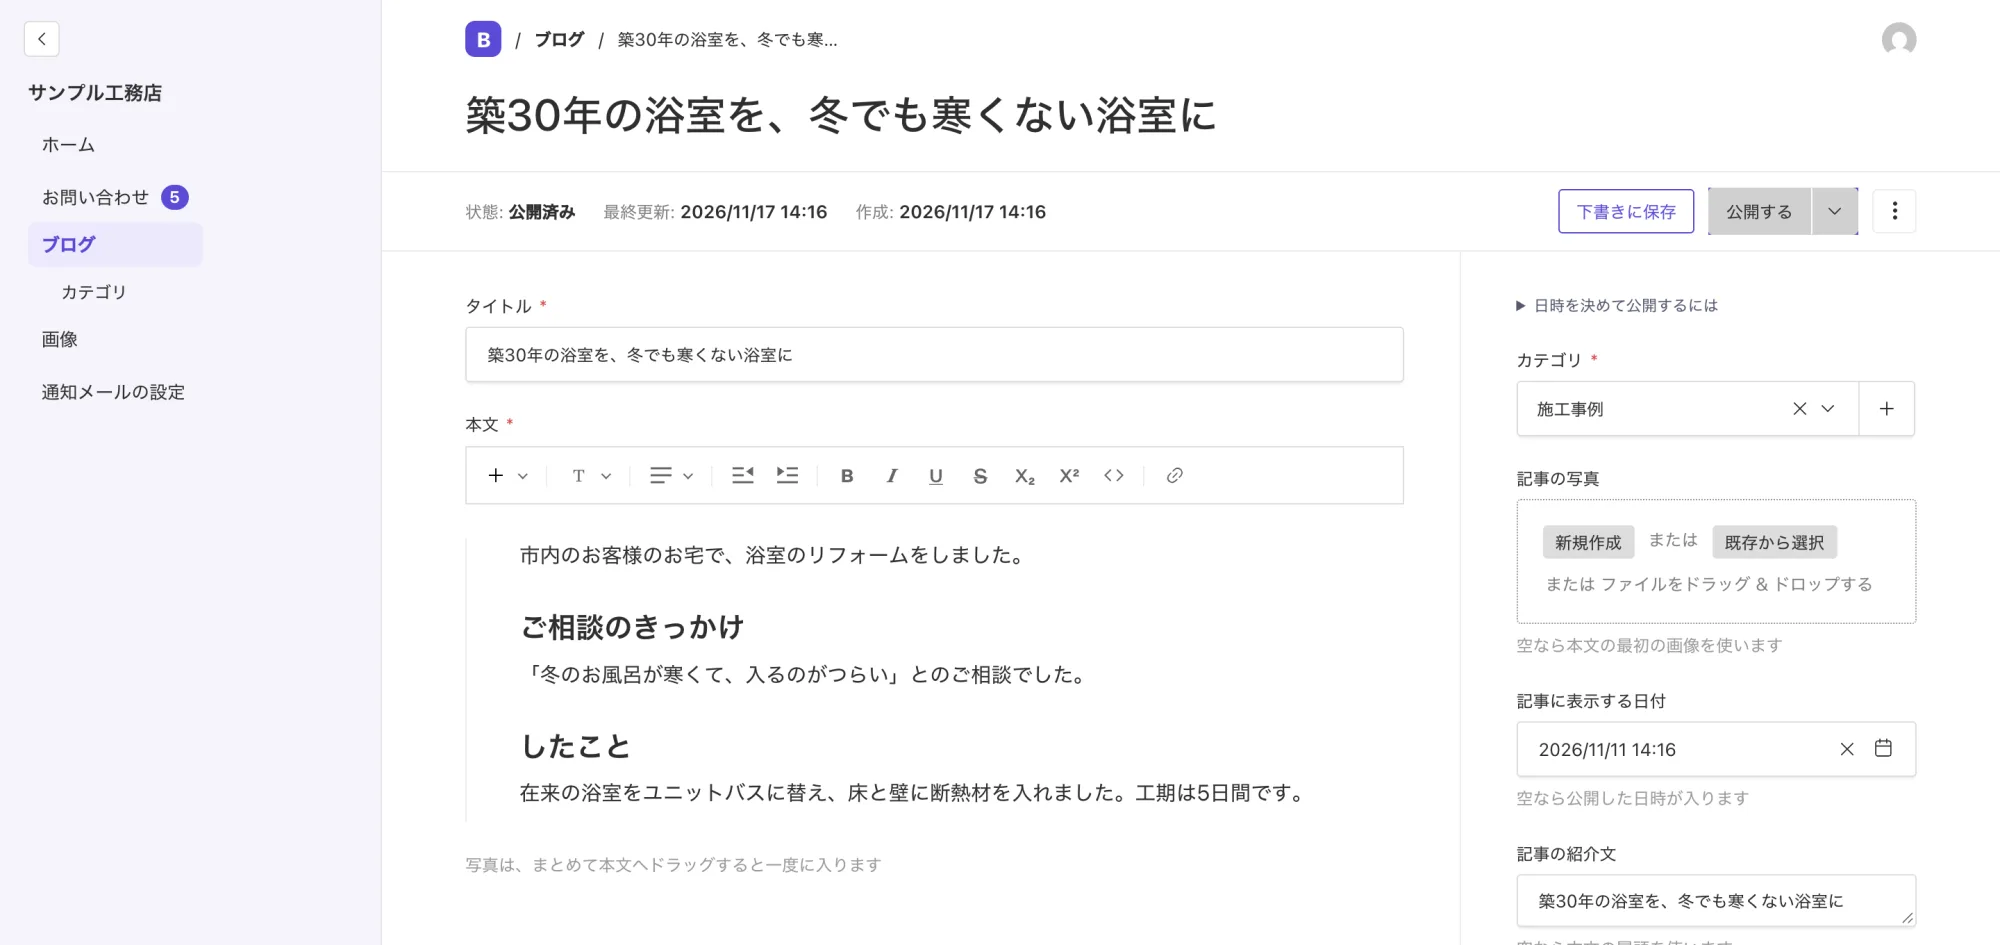
管理画面は、こんな画面です
ログインして使うのは、おもにこの2つの画面です。画面の会社名と問い合わせは、説明のための架空のものです。
01
なぜ、BlueCMSを使うのか
狙われる入口を、はじめから少なくしておくためです。
WordPressは便利です。そのぶん、機能を足す追加部品(プラグイン)が増えやすく、どれか1つに穴があれば、そこから入られます。こまめに更新すれば防げます。ただ、Webの担当者が1人の会社で、更新を何年も続けるのは簡単ではありません。
BlueCMSで作るサイトには、プラグインもログイン画面もありません。サイトは管理画面から記事を受け取って表示するだけなので、狙われる入口を大きく減らせます。BlueCMSは中身を私たちが把握している仕組みなので、BlueCMS本体の点検と更新は私たちが引き受けます。
02
頼むと、どう変わるか
更新はかんたんに。問い合わせは、取りこぼさない。
お知らせやブログを、管理画面から書けます。
下書きを残し、日時を決めて公開できます。公開の前に、社内のほかの人に確認を頼むこともできます。載せた写真は、表示が重くならないよう自動で整えます。
問い合わせは、いつものメールに届きます。
通知は日本語で、差出人の名前を御社名にして届きます。問い合わせた方への自動返信も、日本語で送られます。返信は、これまでどおりいつものメールから。
届いた問い合わせは、管理画面にもすべて残ります。
WordPressでよく使われるフォームは、メールを送ったところで役目を終えます。メールが迷惑メールに紛れたら、届いたことに誰も気づけません。BlueCMSなら、届いた問い合わせは管理画面に残り、通知メールが届いたかどうかも記録されます。
SlackやLINEにも、すぐ知らせられます。
問い合わせが届いた瞬間に、社内のチャットへ知らせます。Googleスプレッドシートに1行ずつ書き足すこともできます。
今のレンタルサーバーのままで使えます。
サーバーやメールを引っ越す必要はありません。いまの環境に、記事を読み込む小さなファイルを置くだけです。
よくあるご質問
BlueCMSを使うのに、費用はかかりますか?
かかりません。BlueCMSの利用料は無料です。Blue&Co.にサイトの制作や保守をお任せいただいたお客様に、そのままお使いいただいています。
BlueCMSだけを申し込めますか?
BlueCMSだけのご提供はしていません。Blue&Co.でサイトの制作や保守をお任せいただいたお客様のための仕組みです。
今のWordPressのサイトのまま、問い合わせフォームだけ移せますか?
移せます。フォームの送信先をBlueCMSに変えるだけなので、サイト全体を作り直す必要はありません。ただ、WordPress本体とプラグインは残るので、その更新はこれまでどおり必要です。サイトの作り直しは、そのあとで一緒に考えることもできます。
問い合わせへの返信は、どこからしますか?
これまでどおり、いつものメールソフトから返信してください。返信する場所を1つにしておくほうが、誰がいつ返したかを追いやすいからです。届いた問い合わせは管理画面にも残るので、きちんと届いているかはそちらで確かめられます。
今のレンタルサーバーのままでも使えますか?
使えます。いま契約しているレンタルサーバーやメールはそのままで、引っ越しの必要はありません。
追記
最近のWordPressのニュースについて(2026年11月時点)
担当者のせいではなく、仕組みの問題です。
2026年10月21日、WordPressなどを動かす「PHP」というプログラムに、深刻なセキュリティ上の問題が2件報告されました。WordPressのセキュリティを調べているPatchstackの報告では、2025年にWordPressまわりで見つかった欠陥(脆弱性)は11,334件。欠陥が公表されてから悪用が始まるまでは、中央値で5時間でした。
私たちも2026年8月、引き継いだWordPressのサイトで不正侵入の跡を見つけ、対応しました。
どれも、担当者が怠けていたわけではありません。プラグインを足し、作った人がいなくなり、誰も中身を把握していない状態が生まれやすいのです。
今のサイトが大丈夫か確かめる方法は、WordPressのホームページは大丈夫?重大なセキュリティ問題と無料確認方法にまとめています。
今のサイトの中身が分からない、という段階からでも大丈夫です。BlueCMSを作った経緯は、WordPressを使わず自社CMSを持つことにした理由に書きました。